Domain sicherheitsnormen.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsnormen.de um.
Sind Sie am Kauf der Domain
sicherheitsnormen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsnormen.de kaufen?
Welche Herausforderungen und Best Practices gibt es bei der Datenmigration in Bezug auf Datenschutz und Compliance?
Die Datenmigration stellt eine Herausforderung für den Datenschutz und die Compliance dar, da sensible Daten während des Prozesses gefährdet sein können. Es ist wichtig, sicherzustellen, dass alle Datenschutzrichtlinien und gesetzlichen Anforderungen eingehalten werden, um die Integrität der Daten zu gewährleisten. Best Practices umfassen die Verschlüsselung sensibler Daten während der Migration, die Durchführung von Datenschutz-Folgenabschätzungen und die Einhaltung der geltenden Datenschutzgesetze. Zudem ist eine sorgfältige Planung und Dokumentation des gesamten Migrationsprozesses unerlässlich, um die Einhaltung von Compliance-Vorschriften nachzuweisen. **
Welche Herausforderungen und Best Practices gibt es bei der Datenmigration in Bezug auf Datenschutz, Sicherheit und Compliance?
Die Datenmigration stellt eine Herausforderung für den Datenschutz dar, da sensible Daten während des Transfers gefährdet sein können. Es ist wichtig, sicherzustellen, dass die Daten während der Migration verschlüsselt und geschützt sind, um Datenschutzbestimmungen einzuhalten. Die Sicherheit ist ein weiterer wichtiger Aspekt, da während der Datenmigration das Risiko von Datenverlust oder unbefugtem Zugriff besteht. Best Practices umfassen die Verwendung von sicheren Übertragungsprotokollen und die Implementierung von Zugriffskontrollen, um die Sicherheit der Daten während des Transfers zu gewährleisten. Die Einhaltung von Compliance-Vorschriften ist ebenfalls entscheidend, da Unternehmen gesetzliche Anforderungen in Bezug auf den Schutz personenbezogener Daten einhalten müssen. Best Practices umfassen die Durchführung einer gründlichen Pr **
Ähnliche Suchbegriffe für Datenschutz DS
Top-Angebote
Produkte zum Begriff Datenschutz DS:
-
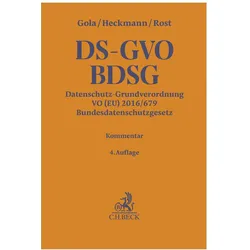
Datenschutz-Grundverordnung VO (EU) 2016/679, Bundesdatenschutzgesetz. DS-GVO / BDSG, Fachbücher von Dirk Heckmann, Peter Gola, Maria Christina RostDas Fachbuch "Datenschutz-Grundverordnung VO (EU) 2016/679, Bundesdatenschutzgesetz. DS-GVO / BDSG" bietet eine umfassende Darstellung der rechtlichen Grundlagen im Bereich Datenschutz. Es richtet sich an Fachleute und Studierende, die sich mit den komplexen Regelungen der Datenschutz-Grundverordnung und des Bundesdatenschutzgesetzes auseinandersetzen. Das Buch ist als fester Einband ausgeführt und bietet durch seine umfangreiche Seitenzahl von 1912 Seiten einen tiefgehenden Einblick in die Materie. Die 4. Auflage aus dem Jahr 2026 gewährleistet aktuelle Informationen und berücksichtigt die neuesten Entwicklungen im Bereich des öffentlichen Rechts. Mit einem klar strukturierten Aufbau und detaillierten Erläuterungen zu wirtschafts- und rechtsrelevanten Fragestellungen stellt dieses Werk ein unverzichtbares Nachschlagewerk für alle dar, die sich mit Datenschutz und den damit verbundenen rechtlichen Aspekten befassen. Die Inhalte werden in deutscher Sprache präsentiert und bieten sowohl theoretische Grundlagen als auch praxisnahe Beispiele. Highlights: - Umfassende Darstellung der DS-GVO und BDSG. - Aktuelle 4. Auflage aus 2026. - Detaillierte Erläuterungen zu wirtschafts- und rechtsrelevanten Fragestellungen. - Fester Einband für Langlebigkeit.125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz International, Fachbücher von Lothar DetermannZum Werk Der vorliegende Compliance Field Guide richtet sich an Datenschutz-Verantwortliche in Unternehmen, die ein globales Compliance-Programm aufsetzen müssen, um die innerbetriebliche Befassung mit dem Datenschutz strukturiert voranzutreiben. Das Buch liefert einen globalen Überblick geltender Datenschutz-Standards und gibt der Leserschaft praktische Empfehlungen an die Hand, welche Lösungen sich in der Praxis angesichts bestehender Unsicherheiten hinsichtlich der Auslegung, Anwendbarkeit und Durchsetzbarkeit nationaler wie internationaler Regelungsvorstellungen im Datenschutz bewährt haben. Für den schnellen Überblick werden die wichtigsten Begrifflichkeiten zur Datenschutz-Compliance, geordnet von A-Z, am Ende des Buches kurz und prägnant erläutert. Vorteile auf einen Blick: schneller Überblick über die globale Datenschutz-Regelungslage in einem Band, aus der Feder eines erfahrenen Praktikers mit zahlreichen Praxistipps. Zur Neuauflage Die Neuauflage berücksichtigt die Entwicklung des Datenschutzrechts in Europa und international in Gesetzgebung, Literatur und Rechtsprechung, hier insbesondere die Anforderungen des EuGH (Schrems I, Schrems II). Zielgruppe Für Leitung und Mitarbeiterinnen und Mitarbeiter von Rechtsabteilungen, Datenschutzverantwortliche/Datenschutzbeauftragte und Compliance-Verantwortliche in international tätigen Unternehmen sowie externe Datenschutz-Beratung/Wirtschaftsprüfung mit international tätigen Mandanten.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Best Practices sollten bei der Erstellung von Rechtsdokumentation in Bezug auf Datenschutz und Compliance beachtet werden?
Bei der Erstellung von Rechtsdokumentation in Bezug auf Datenschutz und Compliance ist es wichtig, die geltenden Gesetze und Vorschriften zu beachten, um rechtliche Risiken zu minimieren. Zudem sollten klare und verständliche Sprache verwendet werden, um sicherzustellen, dass die Dokumentation für alle Beteiligten zugänglich ist. Es ist ratsam, die Dokumentation regelmäßig zu aktualisieren, um sicherzustellen, dass sie den aktuellen rechtlichen Anforderungen entspricht. Schließlich ist es wichtig, die Dokumentation von einem Rechtsexperten überprüfen zu lassen, um sicherzustellen, dass sie vollständig und korrekt ist. **
-
Welche rechtlichen Anforderungen und Best Practices sollten bei der Datenlöschung in den Bereichen Datenschutz, Informationssicherheit und Compliance beachtet werden?
Bei der Datenlöschung müssen Unternehmen sicherstellen, dass sie die rechtlichen Anforderungen des Datenschutzes einhalten, insbesondere die Vorgaben der DSGVO. Dazu gehört die sichere und endgültige Vernichtung personenbezogener Daten, um die Privatsphäre der Betroffenen zu schützen. Zusätzlich müssen Unternehmen sicherstellen, dass sie die Best Practices der Informationssicherheit einhalten, um sicherzustellen, dass sensible Daten nicht in die falschen Hände geraten. Dazu gehören die Verwendung von sicheren Löschmethoden und die Überwachung des Löschprozesses. Im Hinblick auf Compliance müssen Unternehmen sicherstellen, dass sie die gesetzlichen Anforderungen und branchenspezifischen Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. Dazu gehört die Dokumentation des L **
-
Wie können Unternehmen die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten, und welche Technologien und Best Practices können sie dabei einsetzen?
Unternehmen können die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten, indem sie eine umfassende Datenschutzrichtlinie implementieren und sicherstellen, dass alle Mitarbeiter geschult sind und diese Richtlinie einhalten. Zudem können sie Technologien wie Verschlüsselung, Zugriffskontrollen und Data Loss Prevention-Tools einsetzen, um sensible Daten zu schützen. Best Practices umfassen regelmäßige Sicherheitsaudits, die Überwachung von Datenzugriffen und die Einhaltung gesetzlicher Vorschriften wie der DSGVO. Darüber hinaus ist es wichtig, eine Kultur der Sensibilisierung für Datenschutz und Sicherheit zu fördern, um das Bewusstsein und die Verantwortung aller Mitarbeiter zu stärken. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **

Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Datenschutz DS:
-
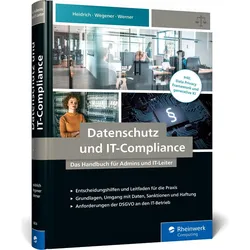
Datenschutz und IT-Compliance, Fachbücher von Joerg Heidrich, Christoph Wegener, Dennis WernerIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz-Grundverordnung VO (EU) 2016/679, Bundesdatenschutzgesetz. DS-GVO / BDSG, Fachbücher von Dirk Heckmann, Peter Gola, Maria Christina RostDas Fachbuch "Datenschutz-Grundverordnung VO (EU) 2016/679, Bundesdatenschutzgesetz. DS-GVO / BDSG" bietet eine umfassende Darstellung der rechtlichen Grundlagen im Bereich Datenschutz. Es richtet sich an Fachleute und Studierende, die sich mit den komplexen Regelungen der Datenschutz-Grundverordnung und des Bundesdatenschutzgesetzes auseinandersetzen. Das Buch ist als fester Einband ausgeführt und bietet durch seine umfangreiche Seitenzahl von 1912 Seiten einen tiefgehenden Einblick in die Materie. Die 4. Auflage aus dem Jahr 2026 gewährleistet aktuelle Informationen und berücksichtigt die neuesten Entwicklungen im Bereich des öffentlichen Rechts. Mit einem klar strukturierten Aufbau und detaillierten Erläuterungen zu wirtschafts- und rechtsrelevanten Fragestellungen stellt dieses Werk ein unverzichtbares Nachschlagewerk für alle dar, die sich mit Datenschutz und den damit verbundenen rechtlichen Aspekten befassen. Die Inhalte werden in deutscher Sprache präsentiert und bieten sowohl theoretische Grundlagen als auch praxisnahe Beispiele. Highlights: - Umfassende Darstellung der DS-GVO und BDSG. - Aktuelle 4. Auflage aus 2026. - Detaillierte Erläuterungen zu wirtschafts- und rechtsrelevanten Fragestellungen. - Fester Einband für Langlebigkeit.125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Herausforderungen und Best Practices gibt es bei der Datenmigration in Bezug auf Datenschutz und Compliance?
Die Datenmigration stellt eine Herausforderung für den Datenschutz und die Compliance dar, da sensible Daten während des Prozesses gefährdet sein können. Es ist wichtig, sicherzustellen, dass alle Datenschutzrichtlinien und gesetzlichen Anforderungen eingehalten werden, um die Integrität der Daten zu gewährleisten. Best Practices umfassen die Verschlüsselung sensibler Daten während der Migration, die Durchführung von Datenschutz-Folgenabschätzungen und die Einhaltung der geltenden Datenschutzgesetze. Zudem ist eine sorgfältige Planung und Dokumentation des gesamten Migrationsprozesses unerlässlich, um die Einhaltung von Compliance-Vorschriften nachzuweisen. **
-
Welche Herausforderungen und Best Practices gibt es bei der Datenmigration in Bezug auf Datenschutz, Sicherheit und Compliance?
Die Datenmigration stellt eine Herausforderung für den Datenschutz dar, da sensible Daten während des Transfers gefährdet sein können. Es ist wichtig, sicherzustellen, dass die Daten während der Migration verschlüsselt und geschützt sind, um Datenschutzbestimmungen einzuhalten. Die Sicherheit ist ein weiterer wichtiger Aspekt, da während der Datenmigration das Risiko von Datenverlust oder unbefugtem Zugriff besteht. Best Practices umfassen die Verwendung von sicheren Übertragungsprotokollen und die Implementierung von Zugriffskontrollen, um die Sicherheit der Daten während des Transfers zu gewährleisten. Die Einhaltung von Compliance-Vorschriften ist ebenfalls entscheidend, da Unternehmen gesetzliche Anforderungen in Bezug auf den Schutz personenbezogener Daten einhalten müssen. Best Practices umfassen die Durchführung einer gründlichen Pr **
-
Welche Best Practices sollten bei der Erstellung von Rechtsdokumentation in Bezug auf Datenschutz und Compliance beachtet werden?
Bei der Erstellung von Rechtsdokumentation in Bezug auf Datenschutz und Compliance ist es wichtig, die geltenden Gesetze und Vorschriften zu beachten, um rechtliche Risiken zu minimieren. Zudem sollten klare und verständliche Sprache verwendet werden, um sicherzustellen, dass die Dokumentation für alle Beteiligten zugänglich ist. Es ist ratsam, die Dokumentation regelmäßig zu aktualisieren, um sicherzustellen, dass sie den aktuellen rechtlichen Anforderungen entspricht. Schließlich ist es wichtig, die Dokumentation von einem Rechtsexperten überprüfen zu lassen, um sicherzustellen, dass sie vollständig und korrekt ist. **
-
Welche rechtlichen Anforderungen und Best Practices sollten bei der Datenlöschung in den Bereichen Datenschutz, Informationssicherheit und Compliance beachtet werden?
Bei der Datenlöschung müssen Unternehmen sicherstellen, dass sie die rechtlichen Anforderungen des Datenschutzes einhalten, insbesondere die Vorgaben der DSGVO. Dazu gehört die sichere und endgültige Vernichtung personenbezogener Daten, um die Privatsphäre der Betroffenen zu schützen. Zusätzlich müssen Unternehmen sicherstellen, dass sie die Best Practices der Informationssicherheit einhalten, um sicherzustellen, dass sensible Daten nicht in die falschen Hände geraten. Dazu gehören die Verwendung von sicheren Löschmethoden und die Überwachung des Löschprozesses. Im Hinblick auf Compliance müssen Unternehmen sicherstellen, dass sie die gesetzlichen Anforderungen und branchenspezifischen Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. Dazu gehört die Dokumentation des L **
Ähnliche Suchbegriffe für Datenschutz DS
-
Datenschutz International, Fachbücher von Lothar DetermannZum Werk Der vorliegende Compliance Field Guide richtet sich an Datenschutz-Verantwortliche in Unternehmen, die ein globales Compliance-Programm aufsetzen müssen, um die innerbetriebliche Befassung mit dem Datenschutz strukturiert voranzutreiben. Das Buch liefert einen globalen Überblick geltender Datenschutz-Standards und gibt der Leserschaft praktische Empfehlungen an die Hand, welche Lösungen sich in der Praxis angesichts bestehender Unsicherheiten hinsichtlich der Auslegung, Anwendbarkeit und Durchsetzbarkeit nationaler wie internationaler Regelungsvorstellungen im Datenschutz bewährt haben. Für den schnellen Überblick werden die wichtigsten Begrifflichkeiten zur Datenschutz-Compliance, geordnet von A-Z, am Ende des Buches kurz und prägnant erläutert. Vorteile auf einen Blick: schneller Überblick über die globale Datenschutz-Regelungslage in einem Band, aus der Feder eines erfahrenen Praktikers mit zahlreichen Praxistipps. Zur Neuauflage Die Neuauflage berücksichtigt die Entwicklung des Datenschutzrechts in Europa und international in Gesetzgebung, Literatur und Rechtsprechung, hier insbesondere die Anforderungen des EuGH (Schrems I, Schrems II). Zielgruppe Für Leitung und Mitarbeiterinnen und Mitarbeiter von Rechtsabteilungen, Datenschutzverantwortliche/Datenschutzbeauftragte und Compliance-Verantwortliche in international tätigen Unternehmen sowie externe Datenschutz-Beratung/Wirtschaftsprüfung mit international tätigen Mandanten.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und Digitalpolitik in krisenhaften Zeiten, FachbücherDieser Open-Access-Sammelband enthält ausgewählte Beiträge der Jahrestagung der Plattform Privatheit 2025. Er analysiert, wie Geopolitik, künstliche Intelligenz, wirtschaftlicher Druck und technologischer Wandel Datenschutz, DSGVO-Governance und europäische Grundrechte in krisenhaften Zeiten herausfordern. Ergänzend widmen sich die Beiträge einem breiten Spektrum weiterer privatheitsrelevanter Themen: synthetische Medien, KI-Agenten, informierte Einwilligung, IoT-Datenschutz sowie Fragen staatlichen Handelns im digitalen Raum. Die Autoren vereinen Expertise aus Recht, Informatik und Sozialwissenschaften und richten sich mit ihren Beiträgen an Forschende, Praktiker und politische Entscheidungsträger.94,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten, und welche Technologien und Best Practices können sie dabei einsetzen?
Unternehmen können die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten, indem sie eine umfassende Datenschutzrichtlinie implementieren und sicherstellen, dass alle Mitarbeiter geschult sind und diese Richtlinie einhalten. Zudem können sie Technologien wie Verschlüsselung, Zugriffskontrollen und Data Loss Prevention-Tools einsetzen, um sensible Daten zu schützen. Best Practices umfassen regelmäßige Sicherheitsaudits, die Überwachung von Datenzugriffen und die Einhaltung gesetzlicher Vorschriften wie der DSGVO. Darüber hinaus ist es wichtig, eine Kultur der Sensibilisierung für Datenschutz und Sicherheit zu fördern, um das Bewusstsein und die Verantwortung aller Mitarbeiter zu stärken. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
-
Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.